功能
把日常用到的功能做好。
-
多种方式添加账户
用摄像头扫描、在屏幕上框选二维码、拖入图片、粘贴 otpauth 链接,或手动输入密钥。
-
从其他应用迁移
导入 Google Authenticator 的迁移二维码,Aegis、2FAS、Ente Auth、Proton Authenticator 和 Bitwarden 的备份,或 Apple 密码导出的 CSV 文件。
-
搜索与整理
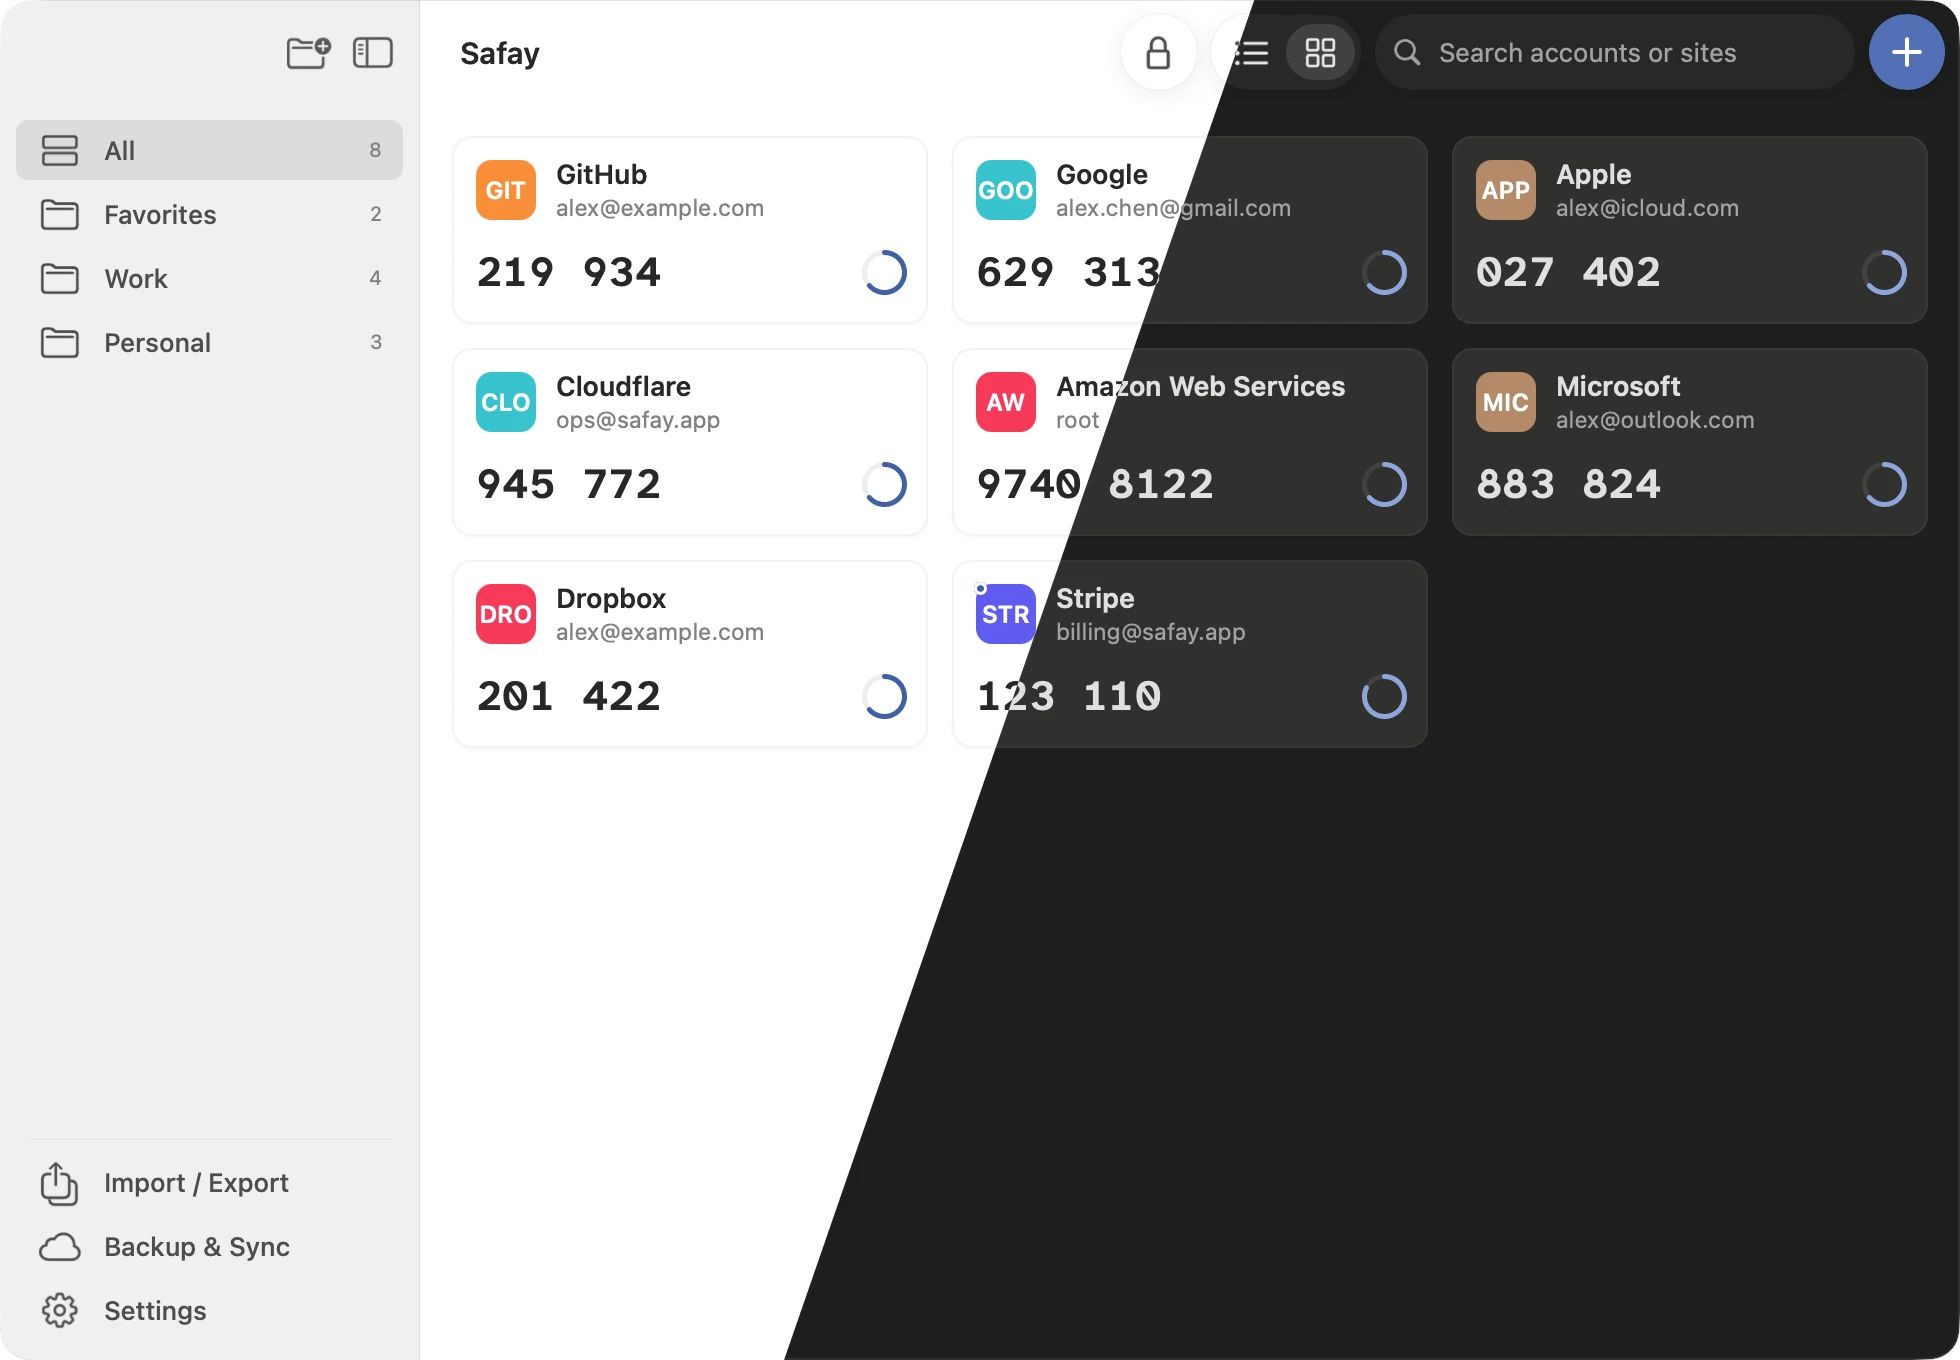
按服务或账户搜索,把账户归入分类(一个账户可以属于多个分类),拖动排序,并在卡片和列表之间切换。
-
自动锁定
闲置一段时间后,以及电脑睡眠或屏幕锁定时,保险库会自动锁定。连续输错密码会增加等待时间。
-
标准验证码,另有两种
符合 RFC 6238 的 TOTP,支持 SHA-1、SHA-256、SHA-512,6 位或 8 位,30 秒或 60 秒,另支持 Steam Guard 和 Battle.net。点一下即可复制验证码。
-
冲突处理与恢复
两台设备同时修改保险库时,可以查看差异,保留其中一份或合并两者。保险库损坏时会回退到上一份完好的副本。
快捷面板
一个快捷键,验证码就在眼前
从菜单栏或系统托盘打开面板,输入几个字母,点一下即可复制验证码。全局快捷键可以打开面板或主窗口,也可以在屏幕上框选二维码来添加账户。
- ⌘⌥Z打开快捷面板
- ⌘⌥X打开主窗口
- ⌘⌥A在屏幕上框选二维码
图中为 macOS 上的快捷键,可以在“设置”中修改。 Alfred、Raycast 和 Tinycast 也能搜索你的账户。

安全
在你的设备上加密,去到哪里都是密文。
Safay 建立在标准的、经过充分研究的密码学之上,完整的安全模型随源代码一同公开。
-
01
本地保险库
加密保存在你的设备上
账户、密钥和分类保存在你设备上的一个加密保险库里。明文只在保险库解锁期间存在于内存中,也不存在任何可能收到它的 Safay 服务器。
-
02
AES-256-GCM · Argon2id
强度可靠的标准算法
使用 AES-256-GCM 认证加密,密钥由主密码经 Argon2id(RFC 9106,64 MiB,3 轮)派生。每个保险库都有自己的随机盐,被篡改的文件会被拒绝。
-
03
触控 ID · 安全隔区
生物识别解锁
在带有安全芯片的设备上可以用指纹解锁:使用触控 ID 时,保险库密钥始终由安全隔区保护。主密码从不保存,Safay 也接触不到你的指纹。
-
04
独立密码
加密的导入与导出
导出文件用它自己的密码加密,格式与保险库相同。文件通过认证之前,不会导入任何内容。
-
05
仅有密文
加密的备份
备份位置上只有加密后的保险库、设备名称和时间。存储服务商读不到你的账户,备份只能用你的主密码打开。
备份与同步
备份到你已经信任的存储
打开备份后,Safay 会在你选定的一个位置保存保险库的加密副本,并通过它同步其他设备上的更改。
在 Dropbox、OneDrive 和 Google Drive 上,备份保存在 Safay 自己的文件夹里:“应用 › Safay”,或“我的云端硬盘”中的 Safay 文件夹。
 iCloud
 Dropbox
 OneDrive
 Google Drive
 Nextcloud
- WebDAV
- 任意同步文件夹
下载
免费,无需注册账号。
Safay 以 MIT 许可证开源,没有广告、内购或跟踪。应用已签名并经过公证,在你同意后会自动更新。
版本 1.3.0 · macOS 14 或更高版本 · Apple 芯片
- macOS已推出
- Windows即将推出
- Linux即将推出
- iPhone 和 iPad即将推出
- Android即将推出